Tietoturvakartoitus auttaa muodostamaan kokonaiskuvan Microsoft 365 -ympäristön nykytilasta. Tavoitteena ei ole etsiä yksittäisiä virheitä, vaan tunnistaa mahdollisia riskejä, kehityskohteita ja varmistaa, että ympäristön perusasiat ovat kunnossa.
Hyvä valmistautuminen nopeuttaa kartoitusta ja auttaa saamaan siitä enemmän hyötyä liiketoiminnan näkökulmasta. Tietoturvakartoitus on myös yksi e‑IT:n sisältösuunnitelmassa tunnistetuista keskeisistä palvelu- ja sisältöteemoista.
Mitä tietoturvakartoituksessa yleensä tarkastellaan?
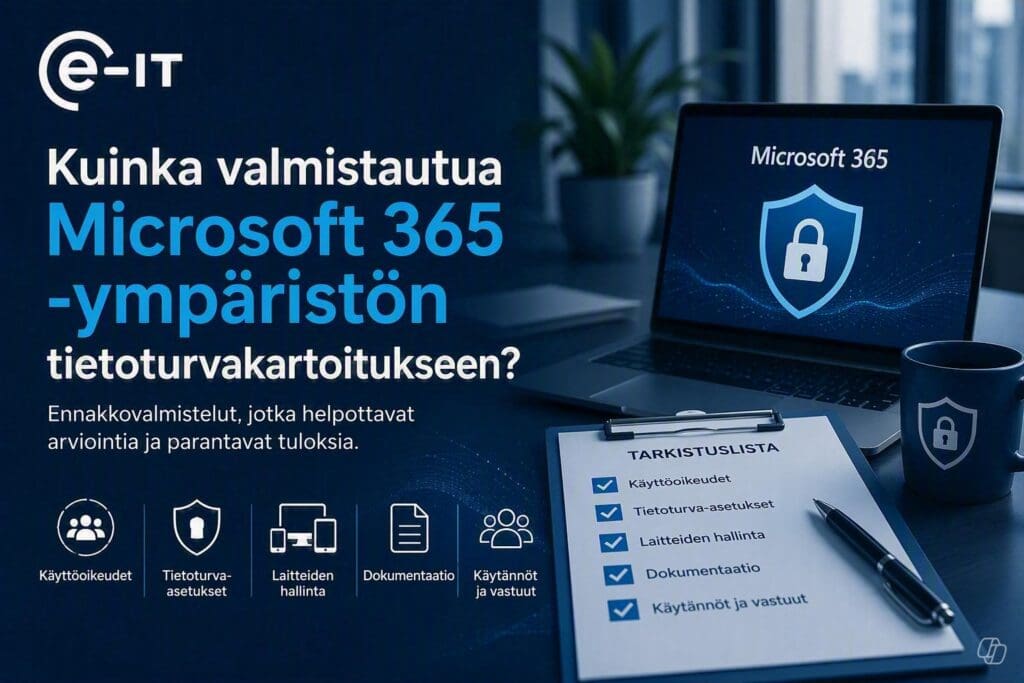
Microsoft 365 -ympäristön tietoturvakartoituksessa voidaan arvioida esimerkiksi:
- käyttäjätunnuksia ja käyttöoikeuksia
- monivaiheista tunnistautumista
- hallintatunnuksia
- jakamisasetuksia
- laitehallintaa
- tietoturvakäytäntöjä
- dokumentaatiota
- ympäristön yleistä hallintamallia
Tarkka sisältö riippuu aina yrityksen ympäristöstä ja tavoitteista.
Kerää perustiedot etukäteen
Kartoitus helpottuu, kun keskeiset perustiedot ovat helposti saatavilla.
Hyödyllisiä lähtötietoja ovat esimerkiksi:
- käyttäjämäärä
- käytössä olevat Microsoft 365 -lisenssit
- toimipisteet
- käytössä olevat laitteet
- nykyinen IT-kumppani
- mahdolliset aiemmat kartoitukset
Täydellisiä tietoja ei tarvitse olla valmiina, mutta kokonaiskuva auttaa arvioinnin aloittamisessa.
Tarkista käyttöoikeuksien nykytila
Käyttöoikeuksien hallinta on yksi yleisimmistä kartoituksissa tarkasteltavista osa-alueista.
Kannattaa selvittää:
- kenellä on hallintaoikeuksia
- onko vanhoja käyttäjätunnuksia yhä olemassa
- onko käyttöoikeuksia tarkistettu viime aikoina
- käytetäänkö monivaiheista tunnistautumista
Mitä selkeämpi näkyvyys käyttöoikeuksiin on, sitä helpompi ympäristön tilaa on arvioida.
Varmista dokumentaation saatavuus
Tietoturvakartoitus on helpompi toteuttaa, jos ympäristöstä on olemassa perustason dokumentaatio.
Hyödyllisiä tietoja voivat olla:
- käyttäjähallinnan käytännöt
- laitehallinnan toimintamallit
- tietoturvakäytännöt
- vastuunjako eri toimijoiden välillä
- tärkeimmät järjestelmät ja palvelut
Ajantasainen dokumentaatio vähentää epäselvyyksiä ja nopeuttaa kartoitusta.
Tietoturvakartoitus ei ole vain tekninen tarkastus
Tekniset asetukset ovat vain osa kokonaisuutta.
Myös seuraavat kysymykset ovat tärkeitä:
- miten uusia käyttäjiä lisätään
- miten työntekijöiden lähtötilanteet hoidetaan
- kuka hyväksyy käyttöoikeudet
- miten poikkeamat käsitellään
- miten ympäristöä seurataan ja kehitetään
Usein juuri toimintamallit ratkaisevat, miten hyvin tietoturva toimii käytännössä.
Yhteenveto
Microsoft 365 -ympäristön tietoturvakartoitukseen valmistautuminen ei yleensä vaadi suurta projektia. Riittää, että yrityksellä on kohtuullinen näkyvyys käyttäjiin, käyttöoikeuksiin, laitteisiin ja nykyisiin toimintatapoihin.
Mitä paremmin lähtötilanne tunnetaan, sitä helpompi kartoituksen tuloksia on hyödyntää ympäristön kehittämisessä.
Tarvitsetko apua arvioimaan tarvitseeko yrityksesi IT-palvelua?
IT-ympäristön kehittäminen ei aina vaadi oman IT-päällikön rekrytointia. Asiantuntijan avulla yritys voi tunnistaa tärkeimmät kehityskohteet, parantaa tietoturvaa ja rakentaa pitkäjänteisen suunnitelman IT:n kehittämiseen.